
Windows防火墙放行指定端口
程序已经在Windows服务器运行,但需要允许指定来源访问其TCP或UDP端口时,应新增范围明确的入站规则。本教程以只允许一个管理来源访问TCP 8443为例;端口和来源必须改为实际业务值。它只配置Windows系统防火墙,不代替产品侧访问控制,也不会自动启动应用。
配图为自有Windows Server 2008 R2中文界面的字段示例,向导暂填后已取消,未创建规则。正文命令面向Windows Server 2019/2022/2025;实际端口与来源限制是否生效,仍需完成文末的外部连通性和业务检查。
先确认服务确实监听
在Windows Server 2019/2022/2025的管理员PowerShell执行下列只读查询。LocalAddress为127.0.0.1时,服务仅监听本机,单纯放行公网规则不能让它对外提供服务。
Get-NetTCPConnection -State Listen -LocalPort 8443 | Select-Object LocalAddress,LocalPort,OwningProcess
Get-NetConnectionProfile | Select-Object InterfaceAlias,NetworkCategory
没有8443监听记录时,先启动或配置正确的应用。第二条查看实际网络配置文件;规则所选的域、专用或公用配置文件必须覆盖该网卡当前使用的类型。加入域或受组策略管理的服务器还要服从组织策略。创建前先核对该业务端口已有的适用允许和阻止规则;已有“任何来源”等更宽允许不会因新增窄规则自动收紧,无法确认既有规则用途时,先核查清楚再修改。
用高级防火墙创建规则
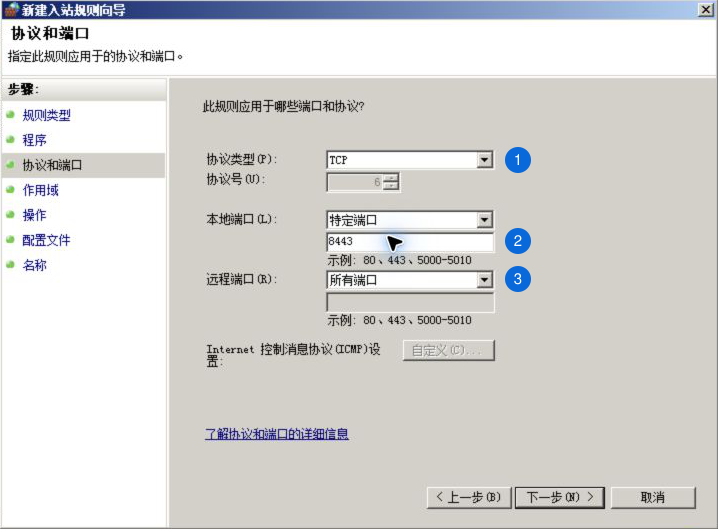
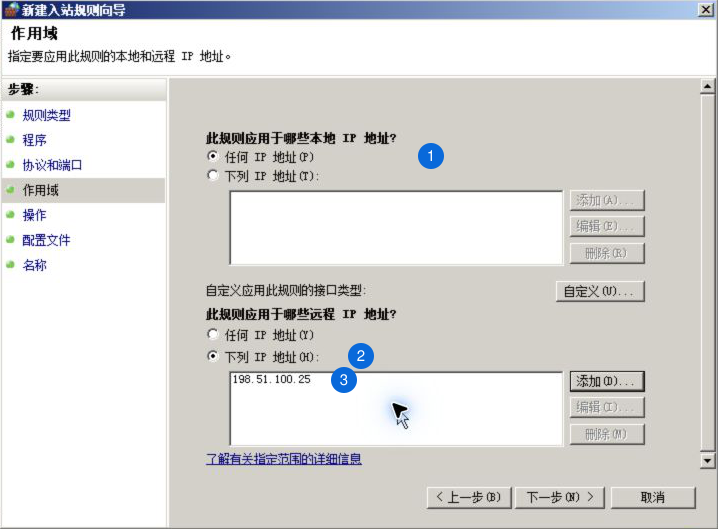
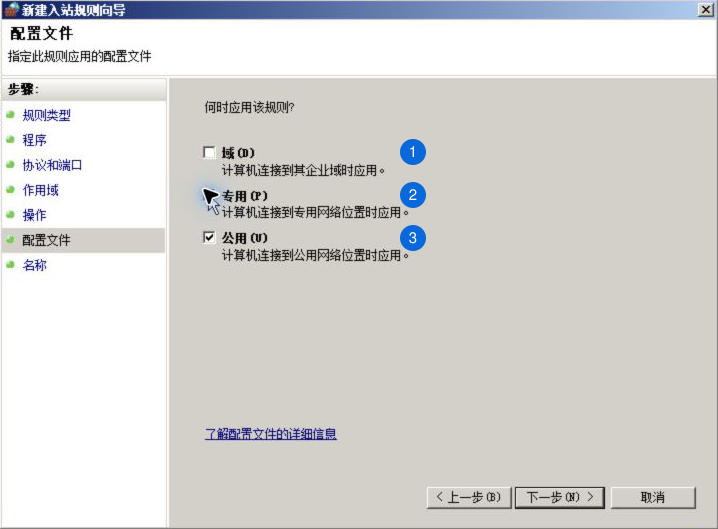
- 在服务器按Win+R输入wf.msc,以管理员权限打开高级安全Windows Defender防火墙。
- 选择“入站规则→新建规则”,选择“自定义”。程序页可指定已经确认的程序路径;通用端口示例选择“所有程序”。
- 协议和端口页选择TCP,本地端口选择“特定端口”并填写8443,远程端口保持“所有端口”。UDP业务需另建UDP规则,不能用TCP测试结果代替。
- “作用域”中,远程IP选择“下列IP地址”,加入自己的公网出口IP。198.51.100.25仅为文档示例;不要填写本地192.168地址。
- 操作选择“允许连接”,配置文件勾选实际需要的类型。名称写明业务、协议和端口,例如BAOLE-管理-TCP-8443,并在描述记录来源和用途。
从外部验证,而不只看规则列表
保持现有管理连接,在Windows 10/11或Windows Server 2019/2022/2025客户端PowerShell中测试实际服务器地址。成功只表示该次TCP连接建立,仍需打开真正的业务页面检查登录或功能。
Test-NetConnection -ComputerName 203.0.113.10 -Port 8443 -InformationLevel Detailed若TcpTestSucceeded为False,依次核对目标IP、监听地址、产品侧规则、来源IP和系统规则配置文件。只新增一条允许规则,并不能抵消已经匹配的阻止规则;应检查该业务已有规则及组织策略,不关闭整个防火墙。
规则怎样保留或撤销
- 临时测试规则在测试结束后禁用或删除,再验证管理入口和业务仍正常。删除前保存规则名称与截图,避免误删系统规则。
- 公网网站确需任何用户访问时,可为已确认的Web服务使用相应来源范围;数据库、后台管理和RDP不应因此一并向所有来源开放。
- 公网出口变化后,先通过仍然可用的管理通道更新来源范围,不能直接删掉旧规则后才发现自己已被锁在外面。