
JS和CSS加载失败:MIME类型怎么查
控制台提示脚本或样式的MIME类型不受支持时,先核对服务器实际返回了什么。地址以.js或.css结尾,不保证返回内容就是脚本或样式;状态码200也可能对应登录页、错误页或前端首页。
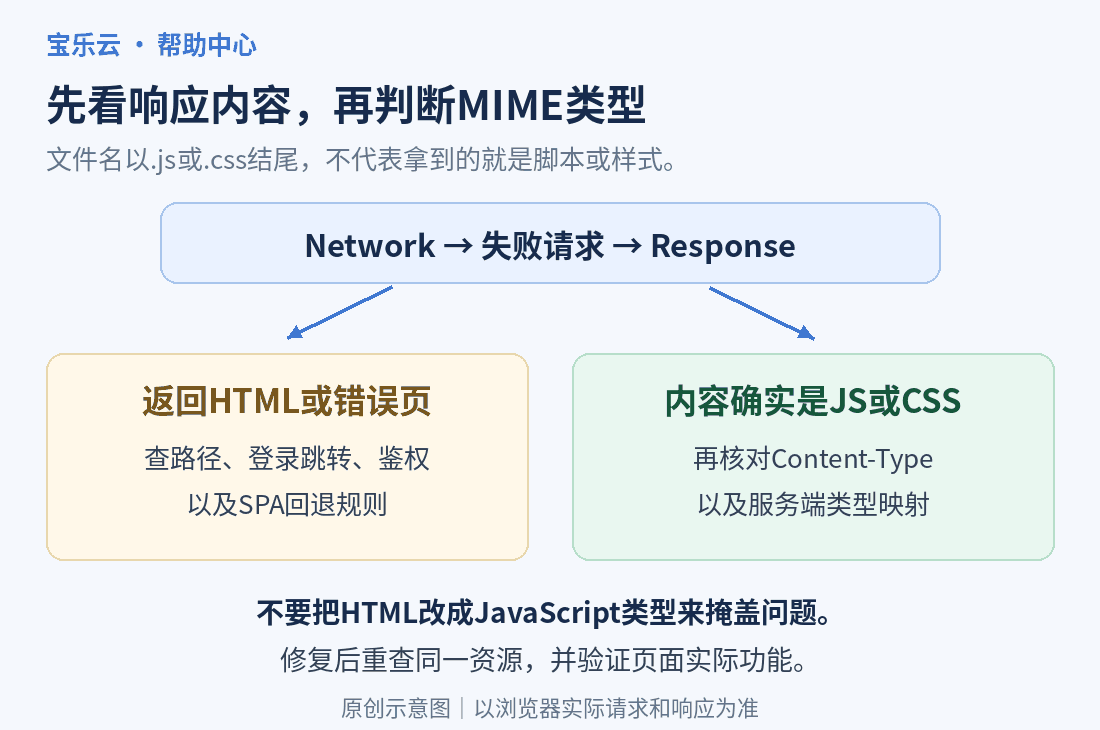
一、同时看状态码、响应头和响应内容
打开开发者工具的“网络(Network)”,勾选“保留日志”,在工具保持打开时勾选“停用缓存”,再刷新页面。选择报错的JS或CSS请求,查看状态码、完整URL、“响应标头”中的Content-Type,以及“响应(Response)”里的内容。
| 看到的结果 | 优先处理方向 |
|---|---|
| 404、403或5xx | 检查文件路径、访问规则或服务错误,不先修改MIME |
| 先跳转,最终返回登录页 | 检查资源是否被登录验证或跳转规则接管 |
| 200,但正文是HTML | 检查错误页、登录页或前端路由回退 |
| 200,正文确为JS/CSS,类型却错误 | 检查静态文件类型映射或后端响应头 |
如果JS返回的是单页应用的首页,参照Vue、React前端上线:刷新404处理检查静态资源回退,本篇不重复部署配置。若看到304或缓存命中,先取得一次新的完整响应,避免只凭旧缓存判断。
二、把登录跳转与资源文件分开检查
保留日志后查看301、302、307或308的跳转链与Location。资源可能先被重定向到登录页,再以200返回HTML,因此只看最后一个状态码容易误判。
Linux终端可对报错资源执行GET请求,先查看原始状态与响应头:
curl -sS -D - -o /dev/null 'https://example.com/assets/app.js'URL应替换为浏览器中实际失败的地址。此命令不自动跟随跳转,也不携带浏览器登录状态。受保护资源应按真实会话核查,不能因为curl被送到登录页就断定浏览器也收到同样内容。
确属公开构建资源时,只修正该资源路径的登录拦截或引用地址,不要把整个后台、接口或私有下载目录改成免登录。
三、内容正确时,再修Content-Type
CSS应返回text/css。JavaScript推荐text/javascript;浏览器也接受部分历史JavaScript类型,例如application/javascript,不要仅因它不是text/javascript就判定错误。text/html或application/octet-stream不能代替正确脚本类型。
Nginx直接提供静态文件时,先确认实际运行实例和配置入口,再检查加载的配置。以下为常见系统安装命令,输出只在本机核对,不整份公开其中的上游地址或凭据:
sudo nginx -T确认对应配置加载了实际存在的mime.types,并检查css、js及项目使用的mjs扩展名映射。常见引用形式如下,路径以本机安装为准:
include /etc/nginx/mime.types;还要检查目标server/location是否重新定义了types或清空映射。已有JS条目时修改对应条目,保留其他类型,不要用只含js的表替换整份映射。不要通过全站设置default_type text/javascript把错误页也伪装成脚本。
若资源由后端应用或代理上游返回,类型可能由上游响应决定,修改静态mime.types未必有效。面板管理的Nginx应检查面板实际运行实例,不能默认系统命令就是同一套配置。改动前备份;配置检查通过后再重载对应实例。
四、module脚本需要严格匹配类型
<script type="module">及其导入的JavaScript模块会进行严格MIME检查。移除X-Content-Type-Options: nosniff也不能代替正确类型。普通脚本和样式启用nosniff时,同样需要符合对应类型要求;给script标签补type属性不会修复服务器响应头。
五、用原页面完成复测
刷新后确认资源响应内容正确、Content-Type匹配且不再发生意外跳转,再测试样式、按钮与动态导入页面。若源站已修好而外部仍旧,继续核对CDN或Service Worker返回的版本,不要反复改同一份源站配置。
需要协助时,提供失败URL、状态码、Content-Type、跳转链和响应内容开头的脱敏截图。请勿提交Cookie、Authorization或带密钥的请求信息。