
HTTPS证书和私钥不匹配:用公钥摘要核对
适用范围:OpenSSL 3.x;仅在持有证书私钥的受控机器上操作,不上传私钥。
配置检查提示私钥不匹配时,不要重新生成私钥覆盖旧文件。先确认配置实际指向哪份证书、哪把私钥,再比较二者的公钥。证书文件名相似,不代表是一套。
先读证书的身份信息
将下面路径替换成已核验的绝对路径:
openssl x509 -in /path/to/cert.pem -noout \
  -subject -issuer -dates
这是读取证书,不会展示私钥。fullchain第一张应是该站点叶子证书;错误把中间CA放在前面,也可能导致后续核对错对象。
分步导出公钥,避免“空结果相同”
以下代码在Bash子Shell中运行,只把公钥临时写入新目录。命令失败即停止,不拿失败后的空输出继续比摘要:
(
  set -eu
  umask 077
  work=$(mktemp -d)
  openssl x509 -in /path/to/cert.pem -pubkey -noout \
    -out "$work/cert-public.pem"
  openssl pkey -in /path/to/private.key -pubout \
    -out "$work/key-public.pem"
  openssl pkey -pubin -in "$work/cert-public.pem" \
    -outform DER -out "$work/cert-public.der"
  openssl pkey -pubin -in "$work/key-public.pem" \
    -outform DER -out "$work/key-public.der"
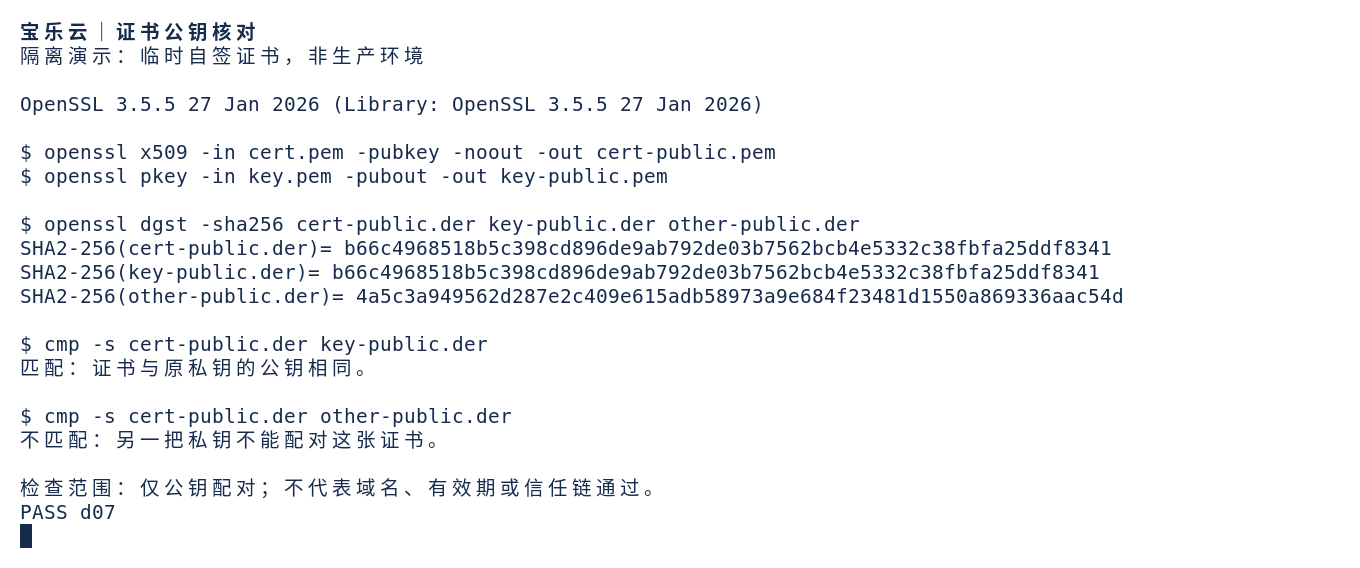
  openssl dgst -sha256 "$work/cert-public.der" "$work/key-public.der"
  printf '公钥临时目录:%s\n' "$work"
)
两行SHA256都成功生成且一致,才说明这里的公钥匹配。它不证明域名、用途、有效期、信任链均正确。加密私钥可能提示输入口令,不要把口令写到命令参数或聊天里。[1][2]
这种方式不依赖RSA专用的modulus比较,也可用于EC密钥。临时目录只含公钥,但仍应按本地资料管理方式清理;不要对未核实路径执行递归删除。
不匹配时如何处理
先找同一签发批次的证书和私钥,核对部署目录、软链接、自动续期输出位置。若原私钥确实丢失,不能从证书还原,应按证书管理流程重新生成并重新签发。
更换证书与私钥时成套部署,保留可回退版本。Nginx语法检查通过后再重载实际实例;最后从外部带域名SNI访问,确认实际呈现的是新证书。
如果本机匹配而配置检查仍失败,排查运行用户读取权限、证书链顺序和另一份配置是否引用了旧文件。不要公开phpinfo、完整服务配置或私钥来“方便排查”。
继续排查
证书已续期仍报错:排查实际HTTPS入口;备份命令显示成功,为什么文件仍不可用。
技术依据:[1] OpenSSL x509:pubkey、noout、out;[2] OpenSSL pkey:pubout与pubin。适用版本见本文说明。