
PHP网站登录后又退出:Cookie与会话排查
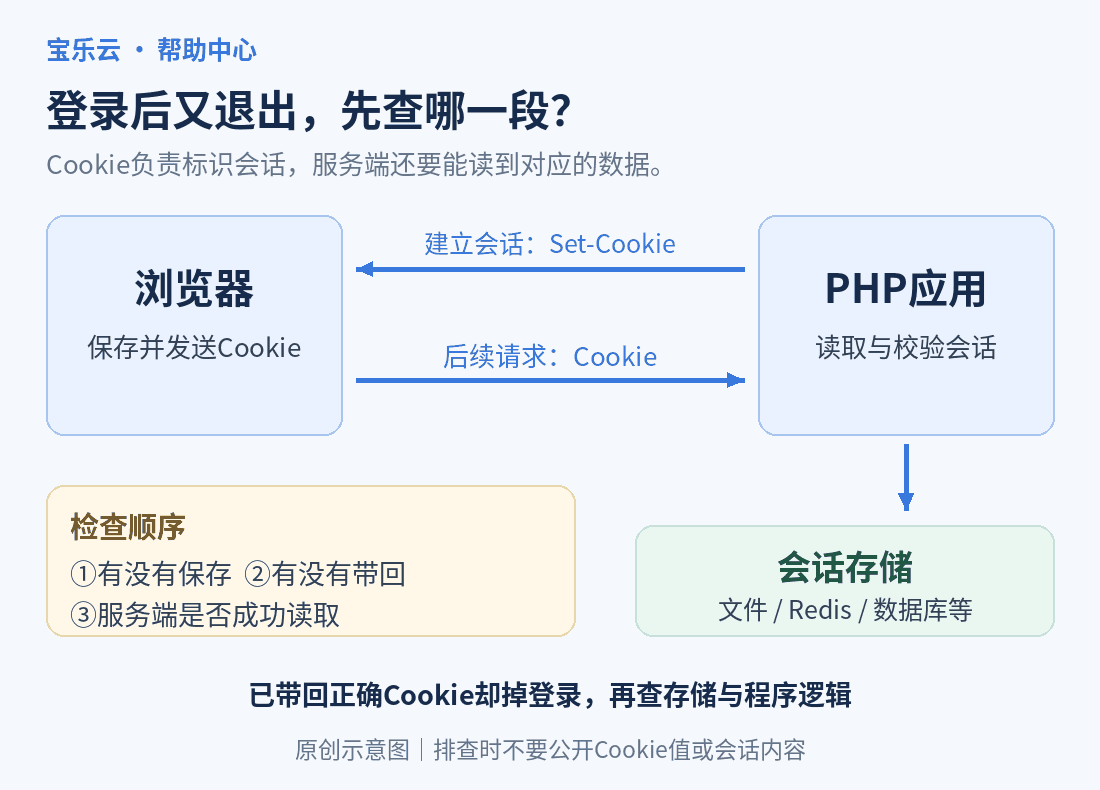
PHP网站提示登录成功,跳转后却又回到登录页,先检查浏览器有没有保存并带回会话Cookie,再查服务器能否读到对应的会话数据。不要一开始就改密码、延长所有超时或重启整台服务器。
本篇针对你自行部署的网站,尤其是切换域名、HTTPS、PHP版本或迁移后出现的问题。宝乐云账户本身的登录问题,可通过联系客服提供具体提示;忘记密码时见账户密码找回。
一、固定一个入口,保存失败过程
使用同一个HTTPS域名登录,记录时间,以及提交前后地址是否从根域名跳到www、从HTTPS退回HTTP,或跳进另一个子域名。再用无痕窗口对照一次:无痕正常,只能说明旧Cookie、缓存或浏览器环境值得检查,不能证明服务器配置一定正确。
打开浏览器开发者工具的“网络”(Network),勾选“保留日志”(Preserve log),再操作一次登录。找到提交登录的请求和紧接着的跳转请求,不要只看最后显示登录页的那条请求。
二、先看Cookie有没有保存、有没有发回
首次建立会话或更新会话标识时,检查响应头中的Set-Cookie。再选中下一次访问受保护页面的请求,查看请求头中的Cookie是否包含该会话Cookie。PHP默认名称是PHPSESSID,框架可能使用其他名称,应以程序配置为准。
已有会话时,不是每次响应都必须重新发送Set-Cookie。重点是程序需要的Cookie是否被浏览器接受,并在应该使用它的后续请求中带回。存在HttpOnly属性时,JavaScript读不到它是正常保护,不要用“document.cookie里没有”直接判断丢失。
| 看到的结果 | 下一步 |
|---|---|
| 响应设置了Cookie,但浏览器提示被拒绝 | 查看该Cookie的拦截原因,检查域名、HTTPS及SameSite条件。 |
| 浏览器保存了,但下一次请求没有带回 | 对照下一次请求的域名、路径、协议和跨站场景。 |
| 后续已带回正确Cookie,仍反复要求登录 | 继续查服务端会话存储与应用鉴权,不要反复改浏览器。 |
Cookie值相当于临时登录凭据。自己在本机对比即可;发截图时遮住值,不要把完整Cookie、Authorization请求头或未经脱敏的网络记录发到公开群。
三、对照域名、路径和HTTPS配置
Domain决定Cookie适用的主机范围,不能填写网址协议、端口或另一个无关域名;未设置Domain时,通常仅适用于设置它的那个主机。Path也会限制发送范围,例如只覆盖某个后台目录的Cookie,不一定会带到另一个目录。
带Secure的Cookie应通过HTTPS访问。网站已经启用HTTPS,却在登录后生成HTTP链接,应修正网站地址或代理后的协议识别,不要靠去掉Secure绕过。反向代理的转发头只能按受信任代理配置处理,不能直接相信任意访客传入的值。
跨站嵌入或登录回跳还要看SameSite。需要None时通常必须同时设置Secure,但这不是所有网站的统一修复方案,浏览器的第三方Cookie策略也可能继续影响它。先按程序文档确定业务需要,不要一律放宽Cookie范围或关闭浏览器保护。
四、Cookie正常,再查会话保存
按失败时间查看网站实际使用的PHP日志,重点找session_start、Permission denied、Failed to write session data等相关提示。修改前记录原配置,并确认诊断的是该站点的PHP环境;终端的php --ini不能代表网站PHP-FPM。
使用files保存会话时,核对该站点生效的session.save_path,以及PHP运行账户对实际目录的读写权限、磁盘空间和inode。不要默认改某个固定目录,也不要把目录开放为所有人可写;迁移后要特别注意目录不存在、属主变化或不同PHP版本使用了不同位置。
使用Redis、数据库或自定义会话存储时,应查对应连接、权限、过期策略及错误日志,不能继续按文件目录修复。配置中的连接地址可能含密码,不要直接公开。多个后端处理同一个网站时,还应由开发人员核对请求是否落到不同机器、会话能否共享,以及应用相关配置是否一致。
若服务端确实读到了原会话,再检查应用是否主动退出、会话是否过期、登录校验或防伪令牌是否失败。不能只因为页面返回登录页,就认定是服务器网络故障。
五、修复后验证同一条业务路径
每次只调整已确认的一处设置。重新登录后,刷新页面、进入需要登录的功能,并复测原来失败的跳转;同时确认日志没有新增同类错误。若刚登录正常、闲置后才失效,还需核对应用会话时限及存储清理策略,不能只延长浏览器Cookie期限。
需要协助时,提供时间、登录前后的域名与协议、受影响范围、Cookie是否保存和回传的结论、PHP版本及脱敏日志。不要提供密码、Cookie值或会话文件内容。