
多人维护WordPress:分配角色、检查权限与账号交接
适用:WordPress单站点,有人负责文章,有人负责页面或程序维护。每个人使用独立账号,按实际工作给权限。下表按WordPress默认角色说明;插件可以增加角色或权限,最终仍要使用测试账号验证。
一、先按工作选择角色
| 工作内容 | 可优先考虑的角色 | 要注意什么 |
|---|---|---|
| 只写草稿,交给别人审核 | 贡献者 | 默认不能直接发布,上传媒体能力也受限制。 |
| 自己写并发布自己的文章 | 作者 | 不应负责修改其他作者文章或全站设置。 |
| 审核文章、管理页面及评论 | 编辑 | 能管理别人内容,但不等于插件和主题管理员。 |
| 安装更新、用户和全站设置 | 管理员 | 只给确实承担这些维护工作的人。 |
不要因为“方便上传图片”就直接给管理员,也不要为了一个临时功能给所有人员最高权限。客户使用的会员角色如果由插件定义,应按那个插件的能力单独核对。
二、创建独立账号
- 管理员进入“用户→添加用户”,填写唯一用户名、对方实际使用的邮箱和需要的角色。
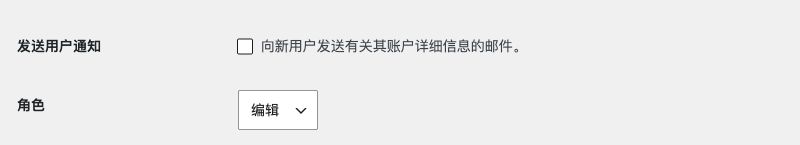
官方 WordPress Playground 隔离示例:角色选择位置。图中“编辑”仅是示例,请按实际分工选择角色;是否发送用户通知也按实际交付方式决定。
- 使用独立强密码,或让对方通过受控邮件完成设置;不要在多人群聊里发送同一份账号密码。
- 完成后在“用户→所有用户”核对角色,特别确认没有误选管理员。
- 由本人首次登录,检查邮箱及个人资料是否正确,并记录该账号的负责人和用途。
姓名显示不同不等于登录账号不同。多人共用同一管理员,即使操作记录里有时间,也难以确定是谁做了修改。
三、用真实任务检查权限是否合适
使用与所分角色对应的账号,在新浏览器会话中验证实际工作:贡献者应能保存草稿,但默认不能直接发布或上传媒体;作者应能上传图片并发布自己的文章;编辑应能处理其负责的审核和内容维护。再检查它是否能进入不该使用的“插件”“用户”或全站设置页面。只看菜单隐藏不够,若知道某个设置地址,还应确认直接访问也被拒绝。
当编辑或作者缺少某项业务能力时,先确认该任务是否本来需要审核,不要马上升级为管理员。确需定制权限时,先在测试站用最少权限验证,并保留修改记录。
四、交接人员离开时的权限
- 先列出他使用过的WordPress账号、应用密码、服务器账号和外部接口凭据;这些是不同入口,不能只改一个网站密码就算交接完成。
- 对暂时保留的WordPress账号,撤掉不再需要的角色和单独授予的能力,并结束已有登录会话。
- 在该用户资料中的应用密码区域,撤销不用的应用密码;检查插件是否另外发放了自己的API密钥。
- 确认文章和页面归属,保留交接期间的操作记录及必要备份。
已安装WP-CLI时,可以按真实用户ID结束这个人的全部会话。先列出并核对ID,下面的7只是示例:
wp --path=/www/wwwroot/site-example user list --fields=ID,user_login,roles
wp --path=/www/wwwroot/site-example user session destroy 7 --all
结束会话不等于禁用账号;旧凭据仍有效时对方可能再次登录。若另行删除账号,必须先备份并处理好文章、页面等内容归属,确认接手人,避免历史内容随账号被删除。
五、交接完成后再验收一次
接手人登录完成一次编辑和发布测试,确认旧账号不再有原来的操作能力,历史文章和图片仍能打开。不要删除唯一可用的管理员。日后新增维护人员沿用这套流程,避免又退回共用一个账号。
相关教程:主题和插件更新、WordPress基础部署。