
umask改了权限没变化:默认权限与已有文件怎么区分
适用范围:Linux Bash和GNU stat;练习仅在mktemp新目录内进行,不改现有业务权限。
umask影响新建文件时的权限,不会自动回头修改旧文件,也不是让所有新文件都得到完全相同权限。想解决网站新上传文件不可读,必须先确认到底是谁在创建文件。
先区分“创建规则”和“当前权限”
umask
umask -S
ls -ld -- /srv/app /srv/app/uploads
这是当前shell的掩码,不一定是PHP-FPM、systemd服务或容器进程的掩码。应用还可能在创建后主动chmod,复制工具也可能保留源权限。
常见程序新建普通文件请求0666、新建目录请求0777,然后由掩码去掉对应权限。umask是位掩码,不是十进制相减;默认ACL存在时还要按继承规则判断。[1]
在独立目录看差异
下面在子Shell中运行,退出后不改变原终端的umask:
(
  work=$(mktemp -d) || exit 1
  cd "$work" || exit 1
  umask 077
  : > first.txt
  mkdir private-dir
  stat -c '%a %n' first.txt private-dir
  umask 022
  : > second.txt
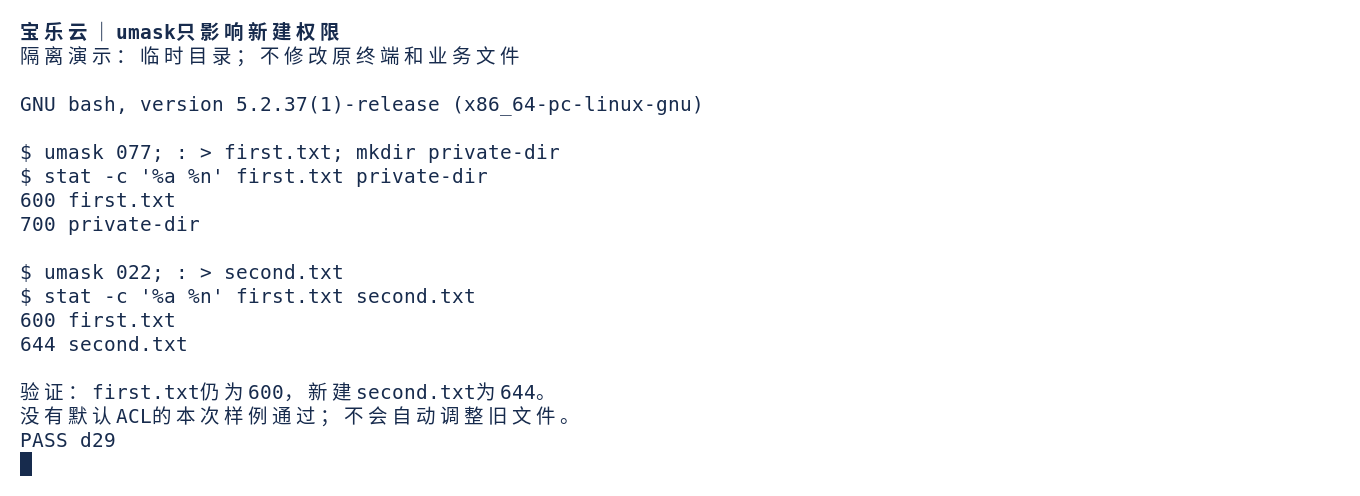
  stat -c '%a %n' first.txt second.txt
  printf '练习目录:%s\n' "$work"
)
没有额外默认ACL或程序改权时,first.txt仍是600,第二个文件通常是644。切换到022不会自动改变first.txt,这正是需要分清的地方。
排查业务进程,而不是只改登录配置
如果文件由systemd服务创建,核对该服务UMask配置;如果由容器内程序创建,核对容器实际用户与启动方式。改自己的.bashrc可能完全不会影响它。
存在默认ACL时,先读取目标父目录的ACL和组继承设置。不要把问题简化为“umask不生效”,也不要通过给所有人写权限来临时解决。
对已有文件只做必要调整
现有权限需要单独处理,且文件、目录与可执行脚本不能一刀切。确认应用需要读、写还是目录穿越权限,先在一小组副本中验证。批量改权前保存原ACL和权限清单,避免丢失原有隔离。
完成检查
分别验证应用新建文件、替换已有文件和重启后再创建的行为。用真正负责读取文件的账号测试,不要只用root看到文件就判定普通账号也能读。敏感配置应继续保持限制,不能为上传目录修复而放开整个项目。
继续排查
Linux文件权限与归属:chmod和chown;Docker挂载目录无权访问,先核对运行身份。
技术依据:[1] Linux umask调用与默认ACL关系;[2] Bash umask内建命令。适用版本见本文说明。