
Linux服务器SSH连接与首次登录教程
本文帮助你从本地电脑连接一台已开通的Linux服务器,确认登录到了正确实例,并完成第一次基础检查。SSH使用的是Linux系统账号与密码或密钥,不能把宝乐云网站登录账号直接当成服务器账号。示例IP 203.0.113.10 是文档保留地址,必须替换成你的当前公网IP。
准备这四项连接资料
| 资料 | 填写依据 |
|---|---|
| 公网IP | 该实例当前实际公网地址;换IP或重装后重新核对 |
| SSH端口 | 交付或当前系统配置中的实际端口;22只是常见默认值 |
| 系统账号 | 交付账号或已授权的系统用户,例如root、ubuntu等,以实际实例为准 |
| 认证资料 | 系统密码,或你已妥善保存且对应此账号的私钥 |
实例应处于可用状态,SSH服务和所需访问规则已配置。只拿到了内网IP、忘记系统账号、没有对应凭据时,先从产品详情或交付记录取得正确信息,必要时提交工单核实;不要尝试猜密码或把不明命令贴进服务器。
打开本地终端并执行连接
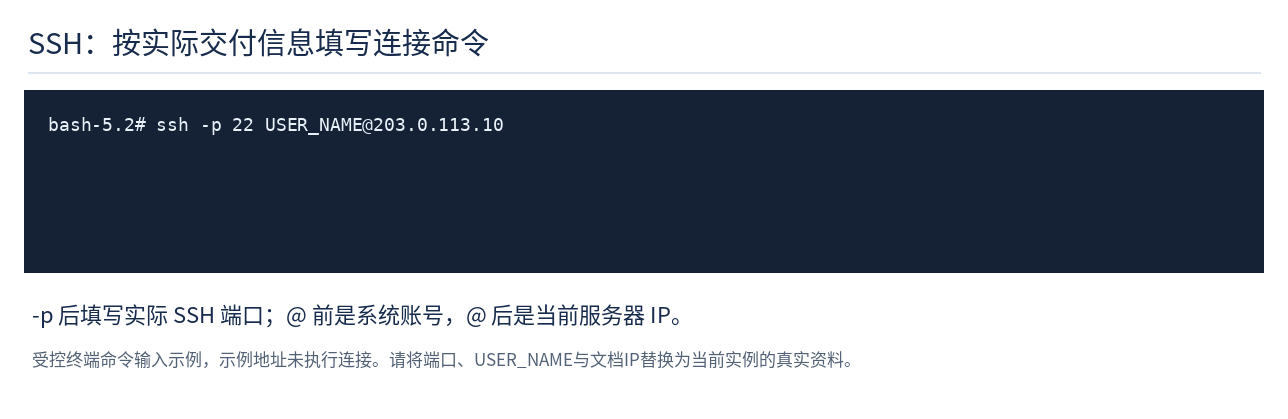
Windows可打开PowerShell或Windows终端,macOS打开“终端”,Linux打开终端。先确认本机能调用OpenSSH客户端:
ssh -V应看到OpenSSH版本信息;提示找不到ssh时,先按本地系统官方方法安装或启用客户端。版本信息来自本地电脑,不是服务器。随后执行连接,把下面三个示例字段全部替换:
ssh -p 22 USER_NAME@203.0.113.10-p后是端口,@前是Linux系统账号,后是IP;使用半角字符,不在IP前加https://。例如交付端口为2222,就写-p 2222。不要把密码写在命令末尾,也不要复制包含密码的不明“连接链接”。
第一次连接:先核对主机指纹
首次连接常见提示包括主机真实性尚未建立、密钥算法、SHA256指纹以及是否继续。确认IP和端口正确后,通过可信的交付信息、已确认的管理通道或产品实际提供的可信控制台,核对同一种算法的服务器主机公钥指纹;吻合后才输入yes继续。
已保存记录却出现 REMOTE HOST IDENTIFICATION HAS CHANGED,应先核实是否重装、迁移或地址变更。不能为了登录就关闭主机校验、清空所有known_hosts或接受任何新指纹;指纹变化应按专项流程核实与定点更新。
输入密码,或明确指定自己的私钥
密码认证出现Password提示时,输入该Linux系统账号的密码并回车。终端通常不显示字符,也不显示星号,这是正常行为;不要因为“看不到”而重复粘贴。密码来源仍需确认是当前实例,重装或自行改密后旧密码可能已失效。
实例已经配置公钥认证时,在本地指定对应私钥路径:
ssh -i "$HOME/.ssh/baole_ed25519" -o IdentitiesOnly=yes -p 22 USER_NAME@203.0.113.10这里的私钥文件名只是示例,要替换为你实际保存的位置。私钥口令是在本地解锁私钥,不能与服务器密码混淆。只拿到.pub公钥不能当成私钥连接;私钥不要发到群聊、客服或工单中。首次建立密钥认证请按完整密钥教程操作,不在登录失败时临时关闭认证限制。
登录成功后确认对象与系统
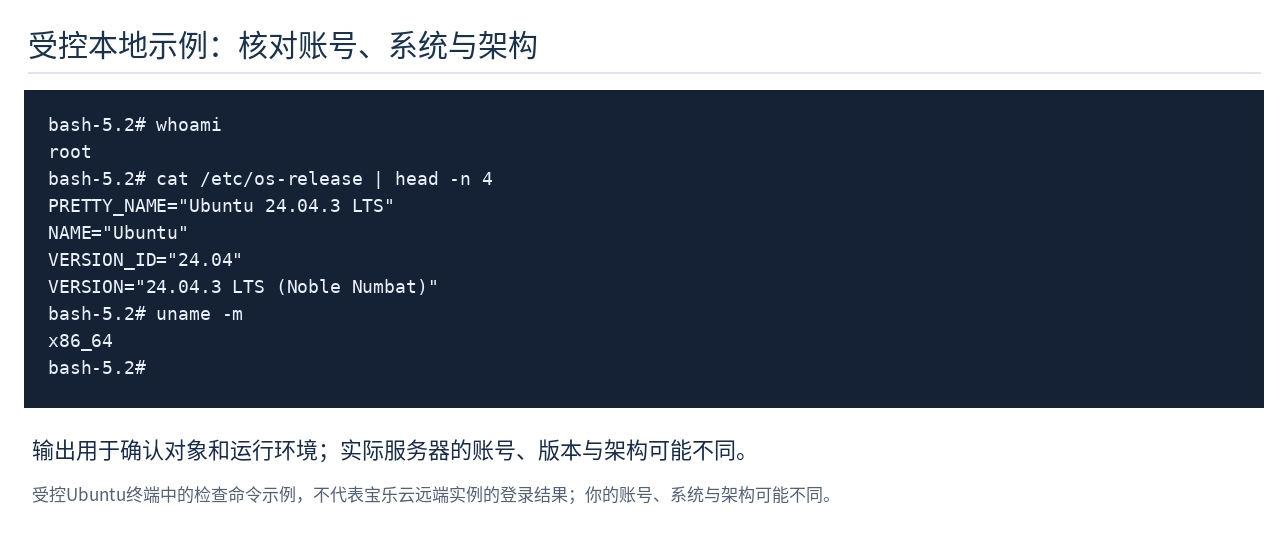
whoami
hostname
cat /etc/os-release
uname -m
df -h
出现远端Shell提示符后,whoami应显示预期系统账号,hostname与系统信息应符合所管理实例。df查看当前文件系统空间,不只是看套餐标称磁盘。先用第二个本地终端验证能够再次登录,再进行配置变更;当前连接保持打开,尤其不要立即改端口、重启SSH或修改防火墙。
按完整报错进入下一步
| 报错或现象 | 优先检查 | 下一步 |
|---|---|---|
| Connection timed out | IP、端口、实例状态、访问来源与规则 | 在本地测试同一TCP端口,记录时间;有备用控制台时检查服务监听,不能只根据Ping判断 |
| Connection refused | 目标端口未监听、地址填错或存在主动拒绝 | 通过已有管理入口查看实际SSH服务和监听;参阅Linux端口排查 |
| Permission denied / publickey | 系统账号、凭据、允许的认证方式和授权文件 | 核对报错中列出的方式;不要反复猜密码、关闭认证或把私钥发送给他人 |
| 输入密码后仍不能进入Shell | 账号权限、锁定状态、Shell或集中登录策略 | 保存完整提示,由已有管理员查看对应时段认证日志,不直接重装系统 |
| 主机密钥变化警告 | 重装、迁移、DNS或目标变化 | 先通过可信通道核实新指纹,再处理对应known_hosts记录 |
仍需协助时,提交实例标识、操作系统、发生时间和时区、实际IP与端口、完整报错、能否使用备用入口及已经完成的测试。截图遮挡密码、私钥、完整个人路径和无关资料;保留有助于定位的命令参数与错误文字。